5 เรื่องน่าตกใจจากวิกฤต "PHP2Shell" เมื่อช่องโหว่ระดับ Critical สั่นคลอนเว็บไซต์ทั่วโลก
5 เรื่องน่าตกใจจากวิกฤต "PHP2Shell" เมื่อช่องโหว่ระดับ Critical สั่นคลอนเว็บไซต์ทั่วโลก
ลองจินตนาการถึงสถานการณ์ที่คุณทุ่มเทเขียนโค้ดแอปพลิเคชันอย่างประณีต ตรวจสอบความปลอดภัยตามมาตรฐาน OWASP และกรอบปฏิบัติต่างๆ อย่างดีเยี่ยม แต่กลับพบว่า "รันไทม์เอนจิน" (Runtime Execution Engine) ที่อยู่เบื้องหลังระบบทั้งหมดมีช่องโหว่ร้ายแรงที่เปิดประตูให้ผู้บุกรุกเข้ามารันโค้ดอันตรายและยึดครองเซิร์ฟเวอร์ได้ทันที
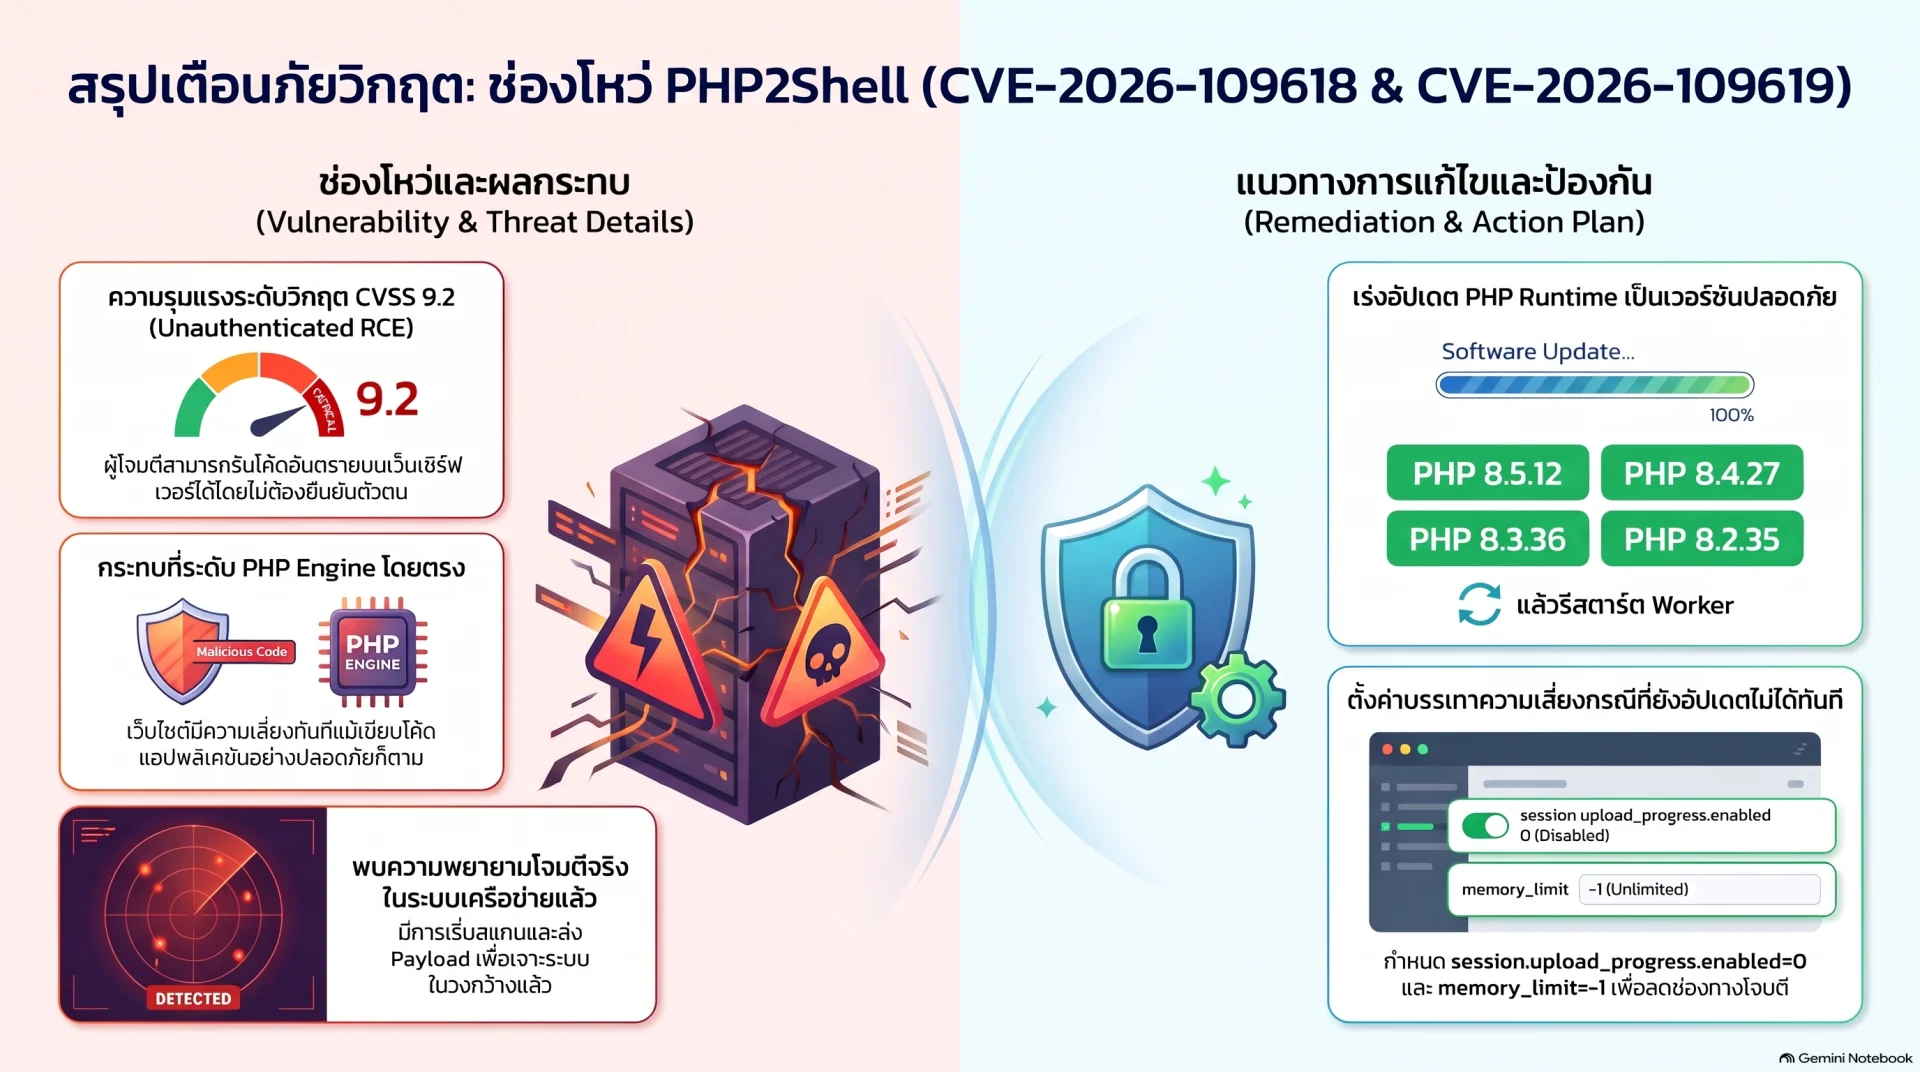
นี่คือเรื่องจริงที่สร้างความสั่นสะเทือนไปทั่วโลกจากการค้นพบช่องโหว่ความปลอดภัยระดับฉุกเฉินที่มีชื่อเรียกรวมกันว่า "PHP2Shell" (ประกอบด้วยหมายเลข CVE-2026-109618 และ CVE-2026-109619) ซึ่งถูกประเมินความรุนแรงตามมาตรฐาน CVSS v4.0 ไว้สูงถึง 9.2 (Critical)
บทความนี้จะพาทุกท่านในฐานะนักพัฒนาและผู้ดูแลระบบ ไปเจาะลึก 5 ข้อเท็จจริงที่น่าตกใจ พร้อมวิเคราะห์เชิงเทคนิคและข้อควรระวังในการรับมือกับวิกฤตการณ์ PHP2Shell ในครั้งนี้
1. ช่องโหว่อยู่ที่ตัว PHP Engine เอง แม้หน้า "Hello World" หรือโค้ดที่ปลอดภัยที่สุดก็โดนเจาะได้
ข้อเท็จจริงที่น่ากลัวที่สุดของ PHP2Shell คือ จุดบกพร่องเกิดขึ้นที่ตัวรันไทม์อินเทอร์พรีเตอร์ (PHP Runtime Interpreter) โดยตรง ไม่ได้เกิดขึ้นที่เฟรมเวิร์กหรือซอฟต์แวร์ระดับแอปพลิเคชันอย่าง WordPress, Laravel หรือโค้ดที่นักพัฒนาเขียนขึ้นเอง ช่องโหว่นี้ส่งผลกระทบย้อนหลังไปไกลถึง PHP 5.4 ซึ่งหมายความว่าแม้ระบบของคุณจะมีเพียงหน้าเว็บพื้นฐานอย่าง "Hello World" ก็สามารถถูกผู้โจมตีเจาะระบบได้ก่อนที่โค้ดระดับแอปพลิเคชันจะเริ่มทำงานเสียอีก
ในเชิงเทคนิค ช่องโหว่นี้แบ่งออกเป็น 2 รายการหลัก:
- CVE-2026-109618: ช่องโหว่ Memory Corruption ระหว่างการจัดการภาวะหน่วยความจำหมด (Out-of-Memory หรือ OOM) ผ่านการใช้คำสั่ง longjmp() ขณะวิเคราะห์ข้อมูลไฟล์อัปโหลด (multipart/form-data) ส่งผลให้กระบวนการทำความสะอาดข้อมูลไปจัดการกับหน่วยความจำที่ไม่เคยถูกกำหนดค่า และเปิดทางให้เกิด Remote Code Execution (RCE)ArrayArray
- CVE-2026-109619: ช่องโหว่ Stale Global State ที่ทำให้สถานะระดับโกลบอลของคำขอเดิมยังคงค้างอยู่ในหน่วยความจำหลังจากเกิด Fatal Error หรือ OOM และเมื่อ worker process เดิมรับคำขอถัดไป ก็จะเกิดภาวะ Use-After-Free ซึ่งนำไปสู่การรันโค้ดอันตรายได้เช่นกันArrayArray
ความแตกต่างเชิงสถาปัตยกรรม: Apache mod_php vs PHP-FPM
ความเสี่ยงของช่องโหว่นี้ขึ้นอยู่กับสถาปัตยกรรมรันไทม์ที่ใช้งานอย่างมีนัยสำคัญ:
- Apache mod_php (ความเสี่ยงสูงสุด): คำขอเดียวที่ไม่ต้องผ่านการยืนยันตัวตนสามารถกระตุ้นให้เกิด Memory Corruption และรันโค้ดได้สำเร็จ ก่อนที่โค้ดระดับแอปพลิเคชันจะเริ่มประมวลผล ทำให้ระบบที่ใช้ mod_php มีความเสี่ยงอยู่ในระดับวิกฤตที่สุดArrayArray
- PHP-FPM: มีพฤติกรรมการทำงานที่แตกต่างออกไป โดยสำหรับ CVE-2026-109618 กระบวนการ worker process ของ PHP-FPM จะทำการปิดตัวลง (Shutdown) หากคำขอล้มเหลวตั้งแต่ช่วงเริ่มต้นการตั้งค่าคำขอ ซึ่งช่วยลดโอกาสในการสร้าง Exploit สำหรับ RCE ที่สมบูรณ์ อย่างไรก็ตาม สำหรับ CVE-2026-109619 ได้รับการพิสูจน์แล้วว่าสามารถบรรลุการรันโค้ด (RCE) ได้ทั้งบน mod_php และ PHP-FPM หากถูกกระตุ้นโดยการทำงานบางอย่างภายในแอปพลิเคชันที่กำลังรันอยู่ArrayArray
ดังที่ Gina Peter Banyard นักพัฒนาหลักของทีม PHP Core ได้กล่าวไว้อย่างตรงไปตรงมา:
"The only thing I can say is that the only mitigation is patching/upgrading PHP. I sadly know too much."
2. AI ยุคใหม่ช่วยย่นเวลาสร้าง Exploit จากระดับ "หลายเดือน" เหลือเพียง "สัปดาห์เดียว"
ข้อผิดพลาดทางเทคนิคในซอร์สโค้ดของ PHP นี้แฝงตัวอยู่มานานกว่า 10 ถึง 20 ปี (สืบค้นย้อนไปได้ถึงปี 2004) แต่สิ่งที่ทำให้วิกฤตครั้งนี้รวดเร็วและรุนแรงขึ้นอย่างมากคือการนำโมเดล AI ยุคใหม่มาประยุกต์ใช้ในการวิเคราะห์และสร้างเครื่องมือโจมตี (Exploit)
ช่องโหว่นี้ได้รับการค้นพบและรายงานโดยความร่วมมือของนักวิจัยความปลอดภัยจาก Wiz Research, Calif และทีม Codex Security ของ OpenAI ซึ่งได้ประสานงานอย่างใกล้ชิดร่วมกับ ทีม Google's Gemini และทีมความปลอดภัยของ PHP ในการพัฒนาแพตช์แก้ไข
ทีมนักวิจัยได้ใช้ปัญญาประดิษฐ์มาช่วยวิเคราะห์โค้ดและโครงสร้างหน่วยความจำ จนทำให้สามารถแกะรอยและสร้างโค้ดโจมตีรันคำสั่งระยะไกล (RCE) ที่ใช้งานได้จริงสำเร็จโดยใช้นักวิจัยเพียงคนเดียวและใช้เวลาเพียงประมาณ 1 สัปดาห์เท่านั้น ซึ่งในอดีต กระบวนการสร้าง Exploit สำหรับช่องโหว่ระดับหน่วยความจำที่ซับซ้อนเช่นนี้ต้องอาศัยทีมงานเชี่ยวชาญพิเศษและใช้เวลาค้นคว้าเป็นเวลาหลายเดือน
ปรากฏการณ์นี้สะท้อนให้เห็นว่า AI กำลังเปลี่ยนแปลงความเร็วในการวิเคราะห์ช่องโหว่และการสร้างภัยคุกคามทางไซเบอร์ไปอย่างสิ้นเชิง ระยะเวลาความปลอดภัย (Window of Exposure) หลังการค้นพบช่องโหว่สั้นลงกว่าในอดีตอย่างมาก
3. ความจริงที่น่าตกใจ: ช่องโหว่ถูกพบตั้งแต่ปี 2024 แต่ล่าช้าเพราะ "ความล้มเหลวเชิงโครงสร้าง"
PHP Foundation ได้เปิดเผยความจริงอันน่าตกใจว่า ร่องรอยของช่องโหว่ Out-of-Memory นี้เคยถูกตรวจพบครั้งแรกโดยนักพัฒนาหลักระหว่างการตรวจสอบความปลอดภัยจากภายนอก (External Audit) ตั้งแต่ปี 2024 แต่ในเวลานั้น การโจมตีเป็นเพียงข้อสันนิษฐานทางทฤษฎีและยังไม่พบเส้นทางไปสู่การรันโค้ดที่ชัดเจน
สาเหตุที่การแก้ไขต้องล่าช้าออกไปนานนับปี เกิดจากความเห็นที่ไม่ตรงกันภายในทีมเกี่ยวกับแนวทางการอุดช่องโหว่ เนื่องจากความกังวลว่าการแก้ไขอาจส่งผลกระทบต่อความคุ้มกันย้อนหลัง (Backward Compatibility), อาจเปิดช่องให้เกิด Denial-of-Service (DoS) หรือกระทบต่อส่วนขยาย (Extensions) ของบุคคลที่สาม รวมถึงข้อจำกัดด้านกำลังคนของทีมพัฒนา
PHP Foundation ยอมรับอย่างตรงไปตรงมาว่า ความล่าช้าครั้งนี้คือ "ความล้มเหลวเชิงโครงสร้าง" (Structural Failure) ทั้งในด้านกระบวนการตัดสินใจและการจัดสรรทรัพยากร โดยช่องโหว่นี้ได้รับการยกระดับเป็นวาระเร่งด่วนที่สุดในปี 2026 เมื่อผลการวิจัยที่ใช้ AI ช่วยวิเคราะห์สามารถพิสูจน์ให้เห็นอย่างรูปธรรมว่าช่องโหว่นี้สามารถใช้รันโค้ดโจมตีได้จริง
4. วิธีแก้ปัญหาชั่วคราว (Workarounds) ไม่ใช่ทางออกที่สมบูรณ์ และบางวิธีอาจทำให้ระบบแย่ลง
ในการรับมือเบื้องต้น หลายฝ่ายได้นำเสนอการปรับแต่งค่า Configuration เช่น การปิด session.upload_progress.enabled=0, การตั้งค่า fatal_error_backtraces=0 (สำหรับ PHP 8.5) หรือการปรับ memory_limit=-1 แต่นักพัฒนา PHP และผู้เชี่ยวชาญย้ำชัดเจนว่า วิธีเหล่านี้เป็นเพียงมาตรการชั่วคราวที่ช่วยปิดบางเส้นทางการโจมตีเฉพาะเจาะจงเท่านั้น ไม่ใช่การอุดช่องโหว่ที่แท้จริง
ข้อควรระวังอย่างยิ่งคือ การจำกัดขีดจำกัดกระบวนการในระดับระบบปฏิบัติการ เช่น การใช้ RLIMIT_AS หรือ RLIMIT_DATA ห้ามนำมาใช้งานโดยเด็ดขาด เนื่องจากขีดจำกัดเหล่านี้จะไป กระตุ้น (Trigger) ให้เกิดสภาวะการจัดสรรหน่วยความจำล้มเหลว (Allocation Failure) ซึ่งเป็นเส้นทางโค้ดหลักที่ทำให้เกิดช่องโหว่ CVE-2026-109618 โดยตรง
⚠️ ข้อควรระวังสำคัญหลังการลงแพตช์ (Hard Memory Limit Side-Effect)
นอกจากการแก้ไขช่องโหว่แล้ว ตัวแพตช์อย่างเป็นทางการยังได้นำระบบ Hard Memory Limit ใหม่ เข้ามาใช้ใน PHP Runtime เมื่อ worker process ใช้งานหน่วยความจำถึงขีดจำกัดนี้ ตัวรันไทม์จะทำการยุติการทำงานของ process ทันทีโดยข้ามการทำงานของ Shutdown Handlers ตามปกติ
ดังนั้น ผู้ดูแลระบบจะต้องทำการ ตรวจสอบและปรับแต่งค่า memory_limit และ post_max_size ให้สอดคล้องกับความต้องการของแอปพลิเคชันอย่างระมัดระวังหลังการอัปเดตแพตช์ เพื่อป้องกันไม่ให้เกิดปัญหาแอปพลิเคชันล่มโดยไม่คาดคิดหรือกระบวนการทำความสะอาดไฟล์ค้างส่งผลกระทบต่อระบบ
แนวทางการแก้ไขที่ถูกต้อง
ทางออกเดียวที่สมบูรณ์ คือการอัปเดต PHP runtime ไปยังเวอร์ชันที่ได้รับการแก้ไขแล้ว ได้แก่ PHP 8.5.12, 8.4.27, 8.3.36 และ 8.2.35 หรืออัปเดตผ่านแพกเกจของ Linux Distribution / LTS Vendor ที่ทำการ backport แพตช์มาให้ (สำหรับ PHP 7.4, 8.0 และ 8.1 ที่หมดอายุการสนับสนุนแล้ว มีเพียง Minimal Source Backports เท่านั้น) และ ต้องทำการรีสตาร์ตระบบบริการเว็บทั้งหมด (เช่น Apache, PHP-FPM และ Worker Processes) หลังการอัปเดตเพื่อให้แพตช์มีผลสมบูรณ์
5. แฮกเกอร์อ่านหน่วยความจำ (RAM) เพื่อขโมยข้อมูลลับได้โดยไม่ต้องรันโค้ด และสร้างความปั่นป่วนทั่วโลก
นอกจากความสามารถในการรันโค้ดแล้ว ผู้โจมตียังสามารถดึงข้อมูลสดจากหน่วยความจำ (RAM) ของ PHP Worker Process ได้โดยที่ไม่ต้องได้รับสิทธิ์รันโค้ดก่อน ส่งผลให้ข้อมูลสำคัญที่ประมวลผลอยู่ เช่น รหัสผ่าน, API Keys, Authentication Tokens และ Certificate ของคำขออื่นๆ ที่จัดเก็บใน worker เดียวกันรั่วไหลออกไปได้
ผลกระทบและความปั่นป่วนที่เกิดขึ้นจริงทั่วโลกมีความรุนแรงสูงมาก โดยมีการตรวจพบพยายามโจมตีจริงก่อนหน้าการประกาศอย่างเป็นทางการ (เช่น Amazon Threat Intelligence ตรวจพบการโจมตีตั้งแต่วันที่ 17 ตุลาคม 2026, Cloudflare พบการปรับเปลี่ยน payload ของผู้โจมตีเพื่อหลบเลี่ยง WAF และ watchTowr ตรวจพบการโจมตีจริง) ส่งผลให้องค์กรระดับโลก เช่น BambooHR และหน่วยงานรัฐบาลเนเธอร์แลนด์ (DigiD, MijnOverheid) รวมถึง Sophos (พอร์ตัล MyUTM) ต้องตัดสินใจปิดระบบชั่วคราวเพื่อความปลอดภัย
🔍 สัญญาณบ่งชี้การบุกรุก (Forensic Indicators for Detection)
สำหรับทีม SOC และ Security Engineers ที่ต้องการตรวจสอบว่าระบบถูกพยายามเจาะช่องโหว่นี้ก่อนการลงแพตช์หรือไม่ ให้ทำการตรวจสอบสัญญาณผิดปกติตามหัวข้อต่อไปนี้:
- สไปก์ของข้อผิดพลาด HTTP 500 หรือการชนของ worker process ที่เกิดจากหน่วยความจำเต็ม (Segmentation Faults / Out-of-Memory Errors) ใน Log ของ Web Server และ PHPArrayArray
- คำขอ multipart/form-data POST ที่ผิดปกติ ส่งไปยัง Endpoint ที่ปกติไม่รับการอัปโหลดไฟล์ แล้วตามด้วยข้อผิดพลาดเกี่ยวกับขีดจำกัดหน่วยความจำทันทีArrayArray
- คุกกี้ PHPSESSID ในคำตอบรับ (HTTP Response) ที่มีขนาดใหญ่ผิดปกติArrayArray
- การรีสตาร์ตของ PHP-FPM หรือ Web Server Worker Process ที่เกิดขึ้นถี่ผิดปกติโดยหาสาเหตุไม่ได้ArrayArray
บทสรุปและข้อคิดทิ้งท้าย
วิกฤตการณ์ PHP2Shell ถือเป็นอุทาหรณ์ครั้งใหญ่ของโลกไซเบอร์ซีเคียวริตี้ ในยุคสมัยที่ช่องโหว่ระดับโครงสร้างพื้นฐาน (Runtime Infrastructure Bugs) ถูกเร่งสปีดการสร้าง Exploit ด้วยเทคโนโลยี AI การพึ่งพาเพียงการเขียนโค้ดแอปพลิเคชันให้ปลอดภัย หรือการติดตั้ง WAF เพียงอย่างเดียวไม่เพียงพออีกต่อไป
เหตุการณ์นี้ย้ำเตือนให้องค์กรต้องกลับมาทบทวนกระบวนการบริหารจัดการความเสี่ยง การระบุสินทรัพย์จากรันไทม์จริง (Runtime Inventory) และการอัปเดต Patch ในระดับ Engine อย่างรวดเร็ว... แล้วองค์กรของคุณ มีระบบติดตามและอัปเดตซอฟต์แวร์ระดับ Runtime ที่รวดเร็วและรัดกุมพอหรือยังในยุคที่ AI ช่วยให้แฮกเกอร์โจมตีได้เร็วขึ้นระดับวันเช่นนี้?